DEEP-LEVEL FORENSIK & RAW-DUMP EXTRAKTION

Smartphone Speicher auslesen: Chip-Off & Forensik ohne Datenverlust!

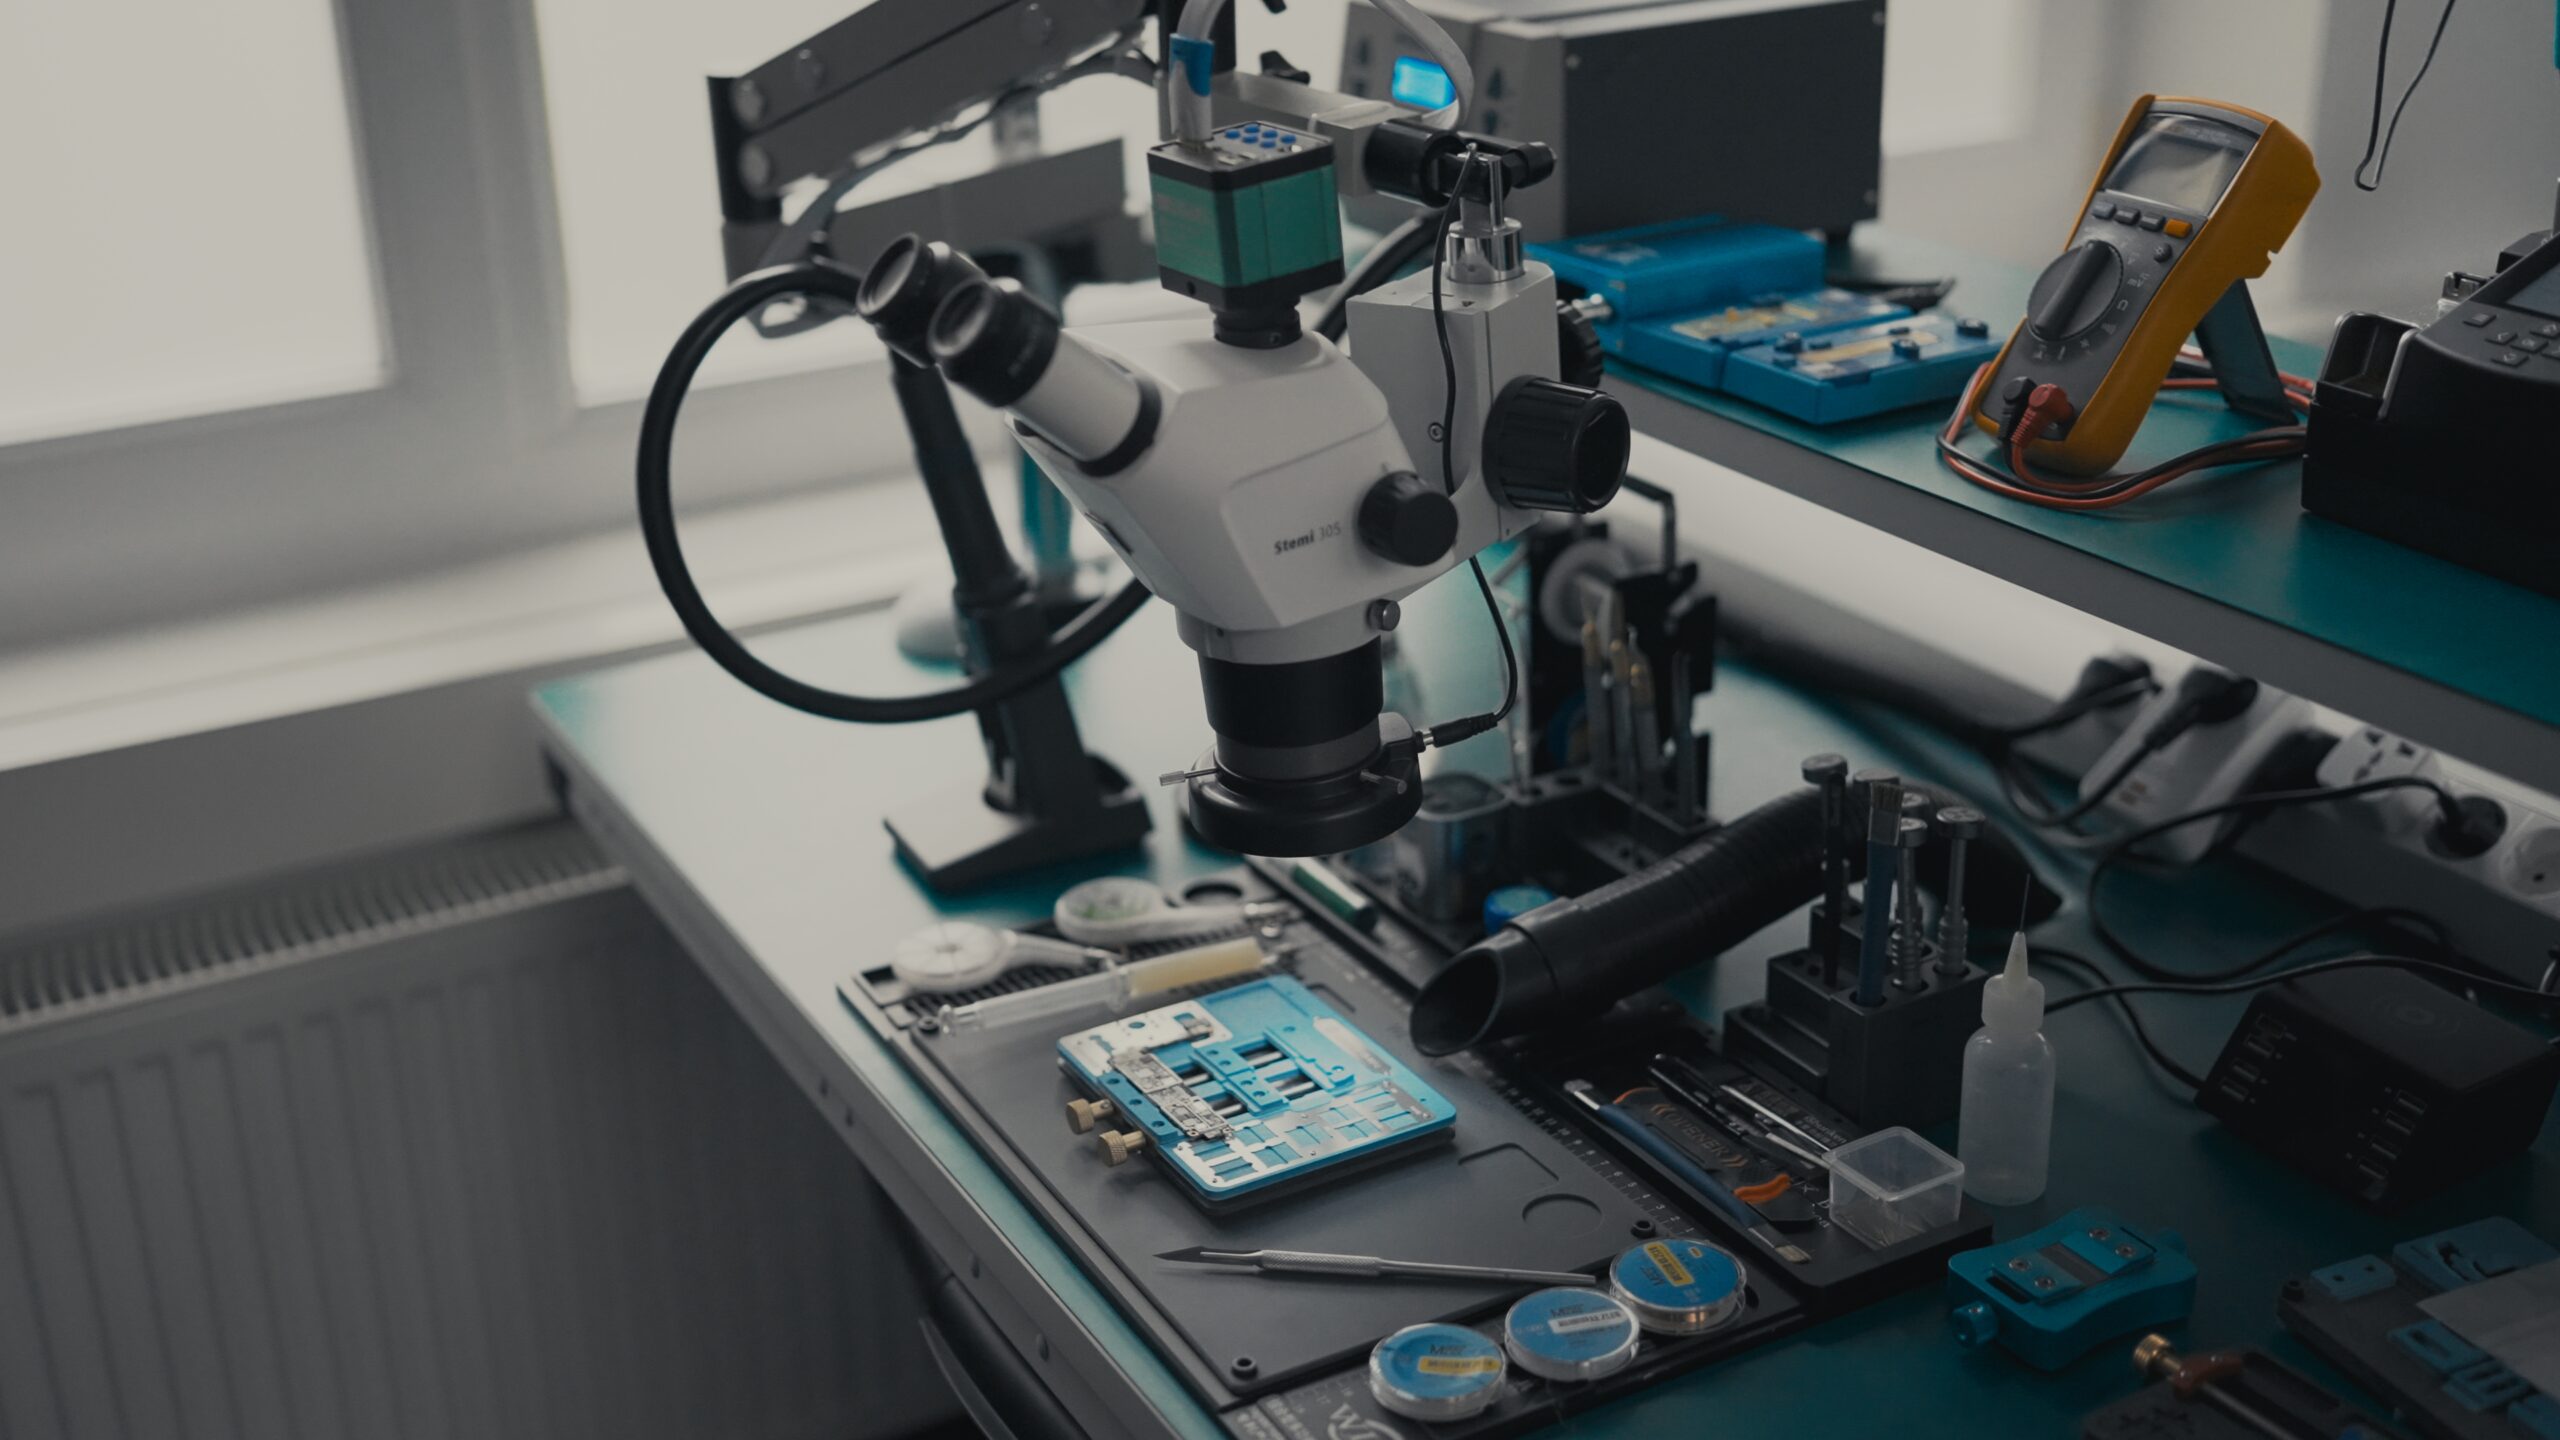
Ihr Smartphone Speicher auslesen im forensischen Fachlabor: Platine physisch zerstört oder CPU irreparabel? Wir extrahieren Rohdaten direkt via Chip-Off (eMMC / UFS), ISP Direct-eMMC und Low-Level-Exploits (BROM / EDL) – selbst bei hardwareverschlüsselten Dateisystemen.

⚠️ Chip-Off allein reicht heute selten!

Reines Entlöten des Speicherchips liefert bei modernen Geräten nur vollständig verschlüsselte Datenfragmente. Ohne CPU-Handshake oder Hardware-Masterkeys bleiben moderne Speicher unlesbar. Wir kombinieren physikalischen Chip-Off mit kryptografischer Exploit-Extraktion!

✔ Wissenschaftliche Forensik – maximale Ausbeute selbst bei Totalschäden.

Smartphone Speicher auslesen im EGN Forensic Fachlabor
KRYPTOGRAFIE, FBE / FDE & HARDWARE-EXPLOITS

Ablauf unserer Deep-Level Datenextraktion & Chip-Off Analyse

Wenn Hauptplatinen nach schweren Stürzen gebrochen, durch Überspannung verbrannt oder nach einem aggressiven Smartphone Wasserschaden unrettbar korrodiert sind, greift die klassische Platinenreparatur nicht mehr. In diesen Extremfällen liegt die letzte Chance darin, den Flash-Speicher direkt im Labor auszulesen.

Der fundamentale Unterschied: FDE vs. FBE

Das direkte Auslesen physischer Speicherbausteine (eMMC / UFS) hängt maßgeblich von der Verschlüsselungsarchitektur des Geräts ab:

  • Full Disk Encryption (FDE – bis Android 7 & ältere Modelle): Der Speicher ist als gesamte Partition wie mit einem Generalschlüssel gesichert – oder werkseitig unverschlüsselt. Hier reicht das klassische Chip-Off-Verfahren: Wir entlöten den BGA-Chip, reinigen die Pins, lesen den NAND-Dump im Socket-Programmierer bitgenau aus und rekonstruieren die Dateistruktur vollständig.
  • File-Based Encryption (FBE – ab Android 8, modernste Samsungs, Pixel & iPhones): Jede Datei liegt in einem eigenen kryptografischen Tresor. Die Schlüssel werden hardwarebasiert in der CPU (Apple Secure Enclave, Knox Vault, Google Titan) verwahrt. Ein reiner Speicher-Dump ohne die CPU ist kryptografisch unbrauchbar.

Hardware-Exploits: BROM, EDL 9008 & Interposer-Transplantation

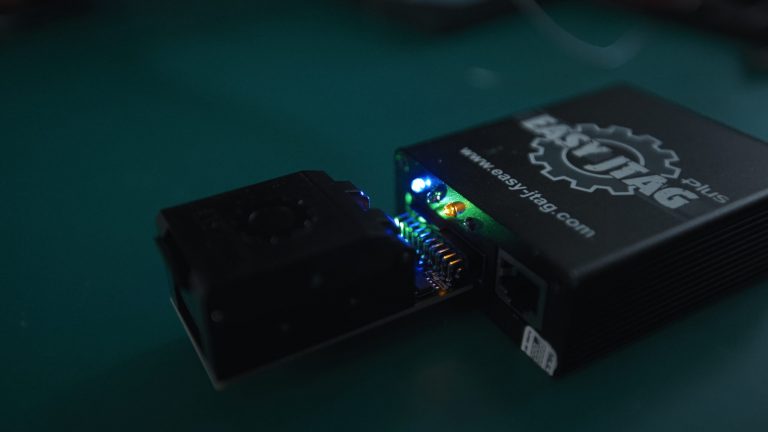
Damit wir auch moderne, FBE-verschlüsselte Geräte sichern können, setzen wir auf Low-Level-Hardware-Schnittstellen. Über Bootrom-Schwachstellen (MediaTek BROM, Qualcomm Emergency Download Mode EDL 9008) oder direkte JTAG/ISP-Messpunkte injizieren wir modifizierte Boot-Routinen. Damit bringen wir den Prozessor dazu, die Hardware-Masterkeys preiszugeben, um den Raw-Dump bitgenau zu entschlüsseln. Ist die CPU blockiert oder der PIN unklar, greifen unsere Protokolle zur forensischen Sperrcode-Entsperrung.

Alle Rekonstruktionen erfolgen nach strengsten Beweissicherungs-Richtlinien der forensischen Datenrettung für Ermittlungsbehörden. Bei weniger massiven Platinenschäden ziehen wir zerstörungsfreie Methoden wie bei der iPhone Totalschaden Datenrettung vor.

🔬

1. ISP Direct & Chip-Off

Physikalischer Abgriff: Bei unverschlüsselten oder FDE-Geräten löten wir den BGA-Speicher (eMMC / UFS 2.x–4.0) thermisch geregelt ab oder greifen CLK-, CMD- und DAT0-Leitungen direkt via ISP ab.

⚡

2. BROM / EDL Exploit-Injektion

Hardwarenahe Schlüsselbindung: Bei modernen FBE-Geräten initiieren wir Bootrom-Exploits, um Hardware-Schlüssel direkt aus der CPU zu lesen und den Dump im Zielsystem zu dechiffrieren.

💾

3. Dateisystem-Rekonstruktion

Vollständiges Raw-Abbild: Wir extrahieren Benutzerpartitionen (Userdata), rekonstruieren Datenbanken (SQLite, WhatsApp) und übergeben die gesicherten Daten auf verschlüsselten Medien.

in nur 2 Minuten erledigt

1. Diagnose buchen

Buche die Labor-Diagnose online und beschreibe kurz den Fehler deines Geräts.

2. Kostenfrei einsenden

Versicherter Hin- und Rückversand mit DHL ist komplett inklusive. Auf Wunsch Abholung von DHL.

3. Labor-Analyse

Prüfung auf Chiplevel und Erstellung des Festpreisangebots zur Datenrettung.

AUSBILDUNG & FORENSIK

Repair Academy & Behörden-Schulungen

Wir reden nicht nur von Datenrettung – wir bilden die nächste Generation von Technikern und Forensikern aus. Als Mentoren der Repair Academy schulen wir Werkstätten und Ermittler in fortgeschrittenem Microsoldering und Chiplevel-Datenextraktion.

Unsere Referenzen

mehr als 200 zufriedene Partner

Text after title text example
HÄUFIG GESTELLTE FRAGEN

Wissenswertes zu Chip-Off & Speicher-Forensik

Technische Antworten zum Auslesen von eMMC-, UFS- und NAND-Speichern bei zerstörten Smartphones.

Beim Chip-Off-Verfahren wird der Speicherchip (eMMC oder UFS) vorsichtig von der Platine entlötet, gereinigt und in einen externen BGA-Programmierer eingesetzt. Beim ISP-Verfahren (In-System-Programming) löten wir hauchdünne Kupferdrähte direkt auf die Leiterbahnen der Platine (CLK, CMD, DAT0), um den Chip auszulesen, ohne ihn thermisch zu belasten.
Bei modernen Smartphones mit dateibasierter Verschlüsselung (FBE) nützt das bloße Entlöten des Speichers nichts, da die Daten ohne die Schlüssel aus der CPU unlesbar verschlüsselt sind. In diesen Fällen greifen wir auf Low-Level-Hardware-Exploits (BROM / EDL) oder eine CPU- und NAND-Transplantation (Board-Swap) zurück, um den Schlüsselbund für die Entschlüsselung zu nutzen.

Wir verfügen über Sockel und Analyse-Hardware für alle gängigen Smartphone-Speicherarchitekturen: eMMC (BGA 153, 162, 169, 221), modernste UFS 2.x bis UFS 4.0 Chips sowie Apple PCIe-NVMe NAND-Flash-Module.

Ist der Silizium-Die im Inneren des Speicherchips durch massive Gewalteinwirkung physisch gebrochen oder zersplittert, sind die Daten nach heutigem Stand der Wissenschaft dauerhaft verloren. Ist jedoch nur das Gehäuse verkratzt oder die Platine rundherum zerstört, ist die Auslesung zu 100 % realisierbar.

Buchen Sie unsere Festpreis-Diagnose für 29,90 € im Shop. Sie erhalten ein kostenfreies DHL-Label. Nach Eingang prüfen wir unter dem Röntgen-/Mikroskop, ob ISP, Chip-Off oder ein Exploit-Verfahren die höchste Datenrettungsquote verspricht, und nennen Ihnen den verbindlichen Festpreis.

BITGENAUE DUMPS • LABORGEPRÜFTE VERFAHREN

Starten Sie jetzt Ihre Smartphone Speicher-Forensik

Selbst bei unrettbaren Platinen sichern wir den Speicher direkt an der Hardware-Quelle. Forensische Labor-Diagnose buchen.

Persönliche Beratung

Haben Sie Fragen zu Chip-Off, UFS/eMMC-Extraktionen oder ISP-Messungen? Rufen Sie uns an oder schreiben Sie uns.

Unsere Geschäftszeiten:
Mo. – Fr. von 10:00 – 18:00 Uhr